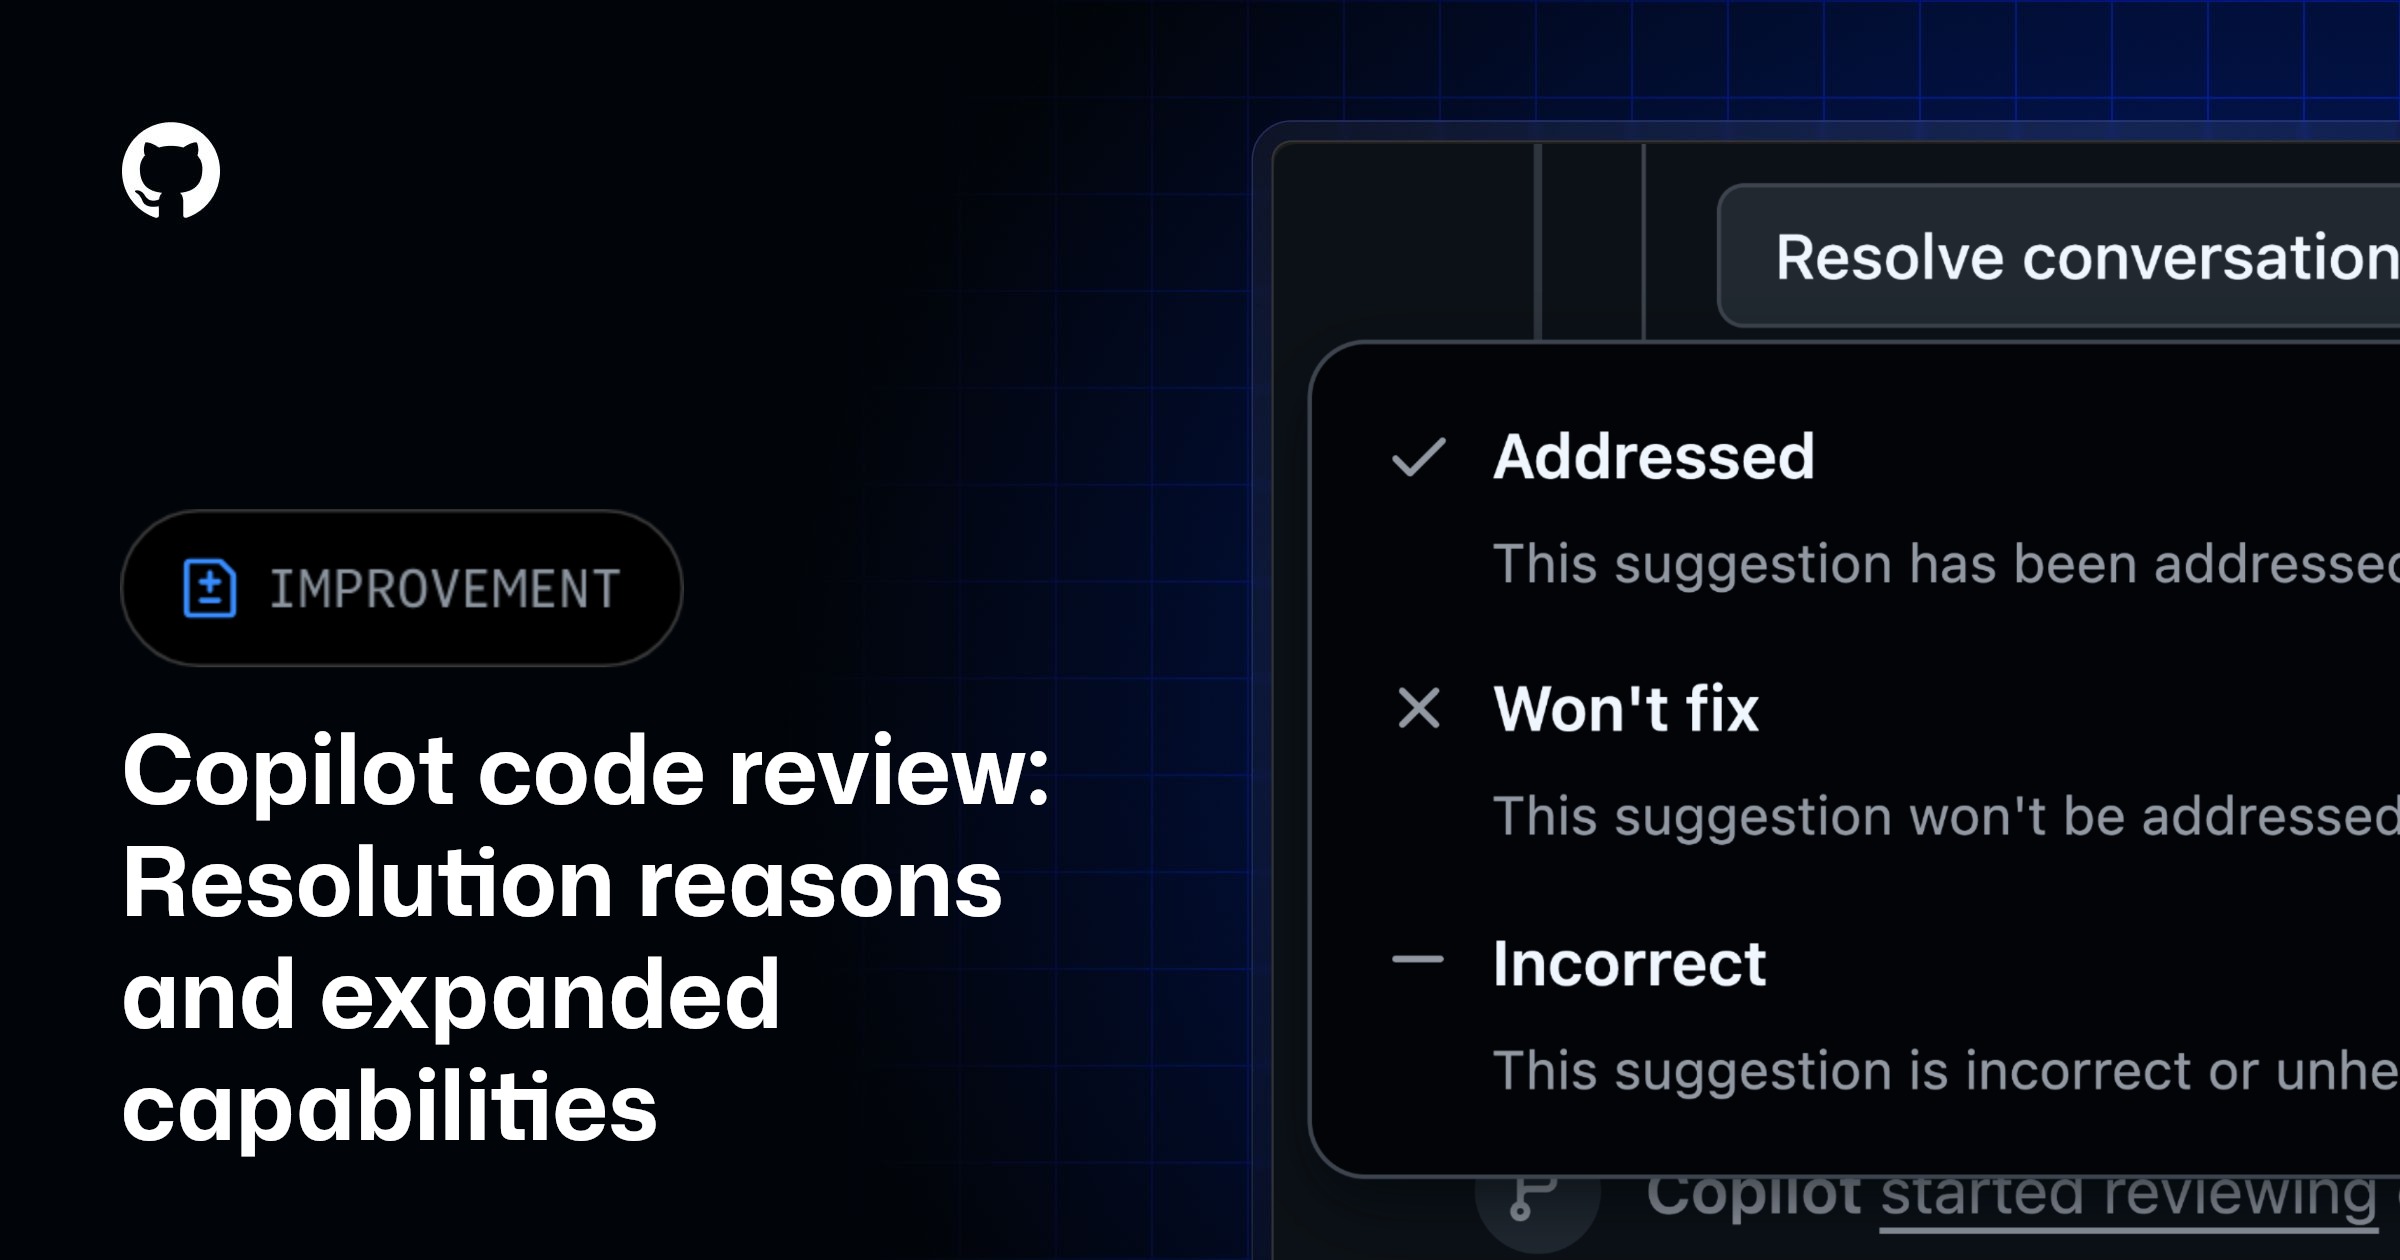
O GitHub informou em 27 de agosto de 2026 que o Copilot code review, recurso de inteligência artificial que analisa mudanças antes de elas entrarem em um projeto, deixou de recusar pedidos muito grandes. O teto anterior era de 300 arquivos ou 20 mil linhas de código, e a empresa afirma que essa limitação não se aplica mais.
A atualização também permite a análise automática de mudanças abertas por robôs, inclusive pelo agente do Copilot que trabalha nos servidores do GitHub. Outra novidade aparece no fim de cada comentário: a pessoa pode informar se corrigiu o problema, decidiu não corrigi-lo ou considera a sugestão incorreta.
O comunicado de 27 de agosto registra a retirada do limite de 300 arquivos ou 20 mil linhas e o suporte a mudanças abertas por robôs. A documentação do GitHub esclarece que a ferramenta publica comentários, não aprova a mudança nem substitui as aprovações exigidas pelo projeto.
O anúncio da arquitetura baseada em agente informa que a revisão procura contexto no repositório e roda pelo GitHub Actions. A reportagem da Ars Technica documenta de forma independente o modelo de créditos e o consumo de minutos do GitHub Actions nas revisões, sem avaliar a expansão anunciada em agosto.
O anúncio não diz que a ferramenta passou a entender qualquer projeto inteiro sem limite de contexto, nem apresenta um teste independente de acerto em mudanças gigantes. O que o GitHub confirmou foi a retirada daquela barreira fixa de arquivos e linhas para iniciar a revisão.
A fila deixa de parar no tamanho
Um pull request é o pedido para revisar e incorporar uma mudança ao código principal. Ele pode conter a correção de uma linha, mas também reunir uma atualização automática de dependências, uma migração extensa ou o trabalho produzido por um agente de programação.
Até agora, o Copilot code review tinha uma fronteira objetiva: pedidos com mais de 300 arquivos ou 20 mil linhas não eram cobertos pelo recurso. A nota de 27 de agosto diz apenas que o limite não se aplica mais, sem publicar um novo número máximo.
Isso não equivale a uma promessa de qualidade constante em qualquer tamanho. Uma alteração com milhares de arquivos pode esconder relações entre módulos, código gerado e efeitos que só aparecem durante a execução, enquanto uma revisão automática depende do material que consegue examinar e das ferramentas disponíveis naquela sessão.
Para a equipe, a consequência é que o botão de revisão pode continuar disponível onde antes o tamanho encerrava o processo. A análise humana, os testes e as regras que impedem a inclusão de código defeituoso continuam necessários, principalmente quando a alteração atravessa várias partes do sistema.
Robôs também entram na revisão automática
O Copilot agora pode ser chamado automaticamente para revisar pedidos criados por bots, nome usado pelo GitHub para contas que executam tarefas sem uma pessoa operando cada etapa. Isso inclui ferramentas que atualizam bibliotecas e o próprio agente do Copilot na nuvem.
Quando uma revisão automática era pedida em uma mudança aberta pelo agente do Copilot, o serviço recorria a uma experiência limitada. Segundo o comunicado, esses pedidos agora recebem a revisão completa baseada em agente, na qual a inteligência artificial pode procurar arquivos e referências antes de escrever os comentários.
Há uma questão de cobrança quando o autor é um robô: não existe uma conta humana com licença do Copilot à qual atribuir o uso. Para esses casos, a organização precisa ativar a política que permite a integrantes sem licença usar o Copilot code review no site do GitHub, e o consumo é cobrado diretamente da organização.
A nota não informa que essa política será ligada automaticamente. O administrador precisa decidir se a revisão sem licença pode ocorrer, por isso um pedido aberto por bot não ganha a análise apenas porque o novo suporte existe.
O cenário interessa a equipes que usam agentes para corrigir erros, atualizar dependências ou preparar funções inteiras. O mesmo sistema de inteligência artificial pode produzir uma mudança e depois submetê-la a outra etapa automática de análise, mas isso não transforma os dois processos em verificações independentes no sentido humano.
Um agente pode repetir uma suposição errada do autor automático ou deixar passar uma regra de negócio que não aparece no repositório. Revisão por IA ajuda a encontrar padrões suspeitos e inconsistências, mas não deve ser tratada como aprovação de segurança, funcionamento ou aderência ao produto.
Três respostas para cada alerta
O novo menu de encerramento permite classificar uma observação do Copilot como “Addressed”, quando ela foi atendida; “Won't fix”, quando a equipe decidiu não aplicar a sugestão; ou “Incorrect”, quando considera que o alerta está errado. A interface oficial do anúncio mostra as três opções ao lado do botão usado para encerrar a conversa.
Antes, uma pessoa já podia resolver o comentário, mas o encerramento não carregava essa explicação estruturada. O GitHub diz que os motivos enviados servem como retorno para a equipe do produto e ajudam a melhorar o serviço.
A classificação não altera retroativamente o código. Marcar “Addressed” não verifica se a correção foi realmente aplicada, assim como escolher “Incorrect” não prova que o Copilot errou; cada opção registra a decisão de quem está conduzindo a revisão.
Para um time, o menu pode reduzir a ambiguidade ao voltar a uma mudança antiga. Um comentário fechado passa a indicar se gerou uma correção ou se foi descartado, em vez de deixar apenas o estado de conversa resolvida.
A documentação do GitHub acrescenta uma limitação importante: respostas escritas por pessoas ficam visíveis para outros participantes, mas não são lidas pelo Copilot naquela conversa. A classificação do novo menu é apresentada como retorno ao produto, não como um diálogo no qual o revisor automático explica ou reconsidera imediatamente o alerta.
Também é possível pedir ao agente na nuvem que implemente uma sugestão por meio do botão “Fix with Copilot”. Nesse fluxo, a pessoa escreve a orientação e escolhe se o agente deve criar outro pedido de revisão ou aplicar um novo commit, que é o registro de uma alteração, no mesmo pedido.
Comentário não vale como aprovação
O Copilot sempre publica uma revisão do tipo comentário. De acordo com a documentação oficial, ele não marca o pedido como aprovado nem solicita formalmente mudanças, e sua avaliação não conta para o número de aprovações exigido antes da inclusão do código.
Essa diferença evita que a revisão automática substitua sozinha uma regra de proteção da versão principal. Se o projeto exige a aprovação de uma pessoa, o comentário do Copilot pode orientar o trabalho, mas não libera a entrada da mudança.
Quando novos commits chegam, outra análise também não acontece necessariamente. A equipe pode pedir uma nova revisão no menu de revisores ou configurar a execução automática a cada envio; mesmo assim, o GitHub alerta que o Copilot pode repetir comentários já resolvidos ou avaliados negativamente.
O Copilot lê essas instruções no ramo que contém a mudança, e não apenas na versão principal. Isso permite testar uma regra no mesmo pedido, mas também exige cuidado: uma alteração pode modificar as instruções que serão usadas para avaliá-la.
A documentação diz ainda que a revisão pode consultar habilidades do agente e servidores MCP, conexões que dão acesso controlado a ferramentas ou informações externas. Quando esse material é usado, referências aparecem no fim do comentário e o registro da sessão permite conferir quais ferramentas foram chamadas.
Mais código também pode significar mais custo
Desde março, o GitHub descreve o code review como um agente que procura arquivos, estrutura de pastas e referências para entender melhor a alteração. A execução ocorre no GitHub Actions, serviço que roda tarefas automáticas associadas ao repositório.
Em junho, a Ars Technica relatou que as revisões do Copilot passaram a consumir minutos do GitHub Actions além dos créditos de inteligência artificial no novo modelo de cobrança. A reportagem também mostrou relatos de usuários surpreendidos pelo consumo de créditos em tarefas complexas, embora não tenha medido esta atualização de agosto.
A retirada do limite de 20 mil linhas, portanto, não garante uma revisão sem custo adicional. Uma organização que ativar análises automáticas para mudanças de robôs deve observar tanto a política de acesso sem licença quanto os gastos associados à execução.
O comunicado de 27 de agosto não publica preço específico, duração média nem quantidade de créditos para um pedido grande. O custo depende do plano, da configuração e do processamento empregado, por isso não é possível calcular a conta apenas contando arquivos.
A equipe ganha uma porta que antes estava fechada, não um selo automático para alterações gigantes. Ao receber os comentários, ainda precisa conferir cada sugestão, executar os testes do projeto e manter uma pessoa responsável pela decisão de juntar o código.
Uma mudança aberta por um robô agora pode passar pela revisão completa do Copilot e registrar por que cada alerta foi encerrado. Antes de juntar o código, uma pessoa ainda precisa conferir as sugestões e os testes.